
Tegenwoordig krijgen we bijna al onze belangrijke informatie via de mail. Of het nou gaat om je bank, een pakketje dat je hebt besteld, of een afspraakherinnering. Alles komt in je inbox.
Maar soms zit er een mail tussen die net echt lijkt, terwijl dat helemaal niet zo is. Je bank zou ineens een dringende vraag hebben. Of je moet snel iets bevestigen omdat er zogenaamd iets mis is met je bezorging. Je voelt meteen die druk: ik moet nu iets doen.
Alleen… hoe weet je of zo’n mail écht is? Of dat je in een val wordt gelokt? Dat waren vragen die ik zelf ook had, vooral in het begin. Ik heb vaak genoeg met samengeknepen ogen naar een mail gekeken en gedacht: is dit nou echt of niet?
In deze blog geef ik je 7 simpele checks om phishingmails te herkennen. Geen moeilijke woorden maar gewoon heldere tips waarmee jij veilig je emails kunt beoordelen.
Wat is phishing?
Voordat we naar de 7 checks gaan, is het goed om eerst uit te leggen wat phishing eigenlijk is. Phishing is een veelgebruikte vorm van oplichting waarbij cybercriminelen zich voordoen als een betrouwbare partij, denk bijvoorbeeld aan je bank, de overheid of een bekende webshop. Hun doel? Jou overhalen om vertrouwelijke gegevens te delen of zelfs geld over te maken.
De term “phishing” komt dan ook van het Engelse woord fishing: een haakje uitgooien en hopen dat iemand hapt. Criminelen sturen vaak hetzelfde nepbericht naar een grote groep mensen in de hoop dat er een paar intrappen. Helaas werkt het vaker dan je denkt.
Phishing komt in verschillende vormen voor. Hieronder noem ik een paar varianten die handig zijn om te kennen:
- Smising: Phishing via sms, bijvoorbeeld een nep sms van PostNL of je bank.
- Vishing: Telefonisch oplichting waarbij de crimineel zich voordoet als een medewerker van een bank of zorgverzekeraar.
- Social media phishing: Berichten of links via een social media kanaal waar iemand zich voordoet als organisatie of als een bekende persoon
- Spear phishing: Gerichte phishing op een specifieke persoon of organisatie. Hierbij heeft de crimineel al meer informatie over je en weet hij je persoonlijker te benaderen.
In toekomstige posts leg ik deze vormen uitgebreider uit en hoe deze kan herkennen. In deze blogpost richt ik me op de meest voorkomende variant: phishing via email, de vorm die je het vaakst in je inbox zult tegenkomen.
De 7 tekenen om een phishingmail te herkennen
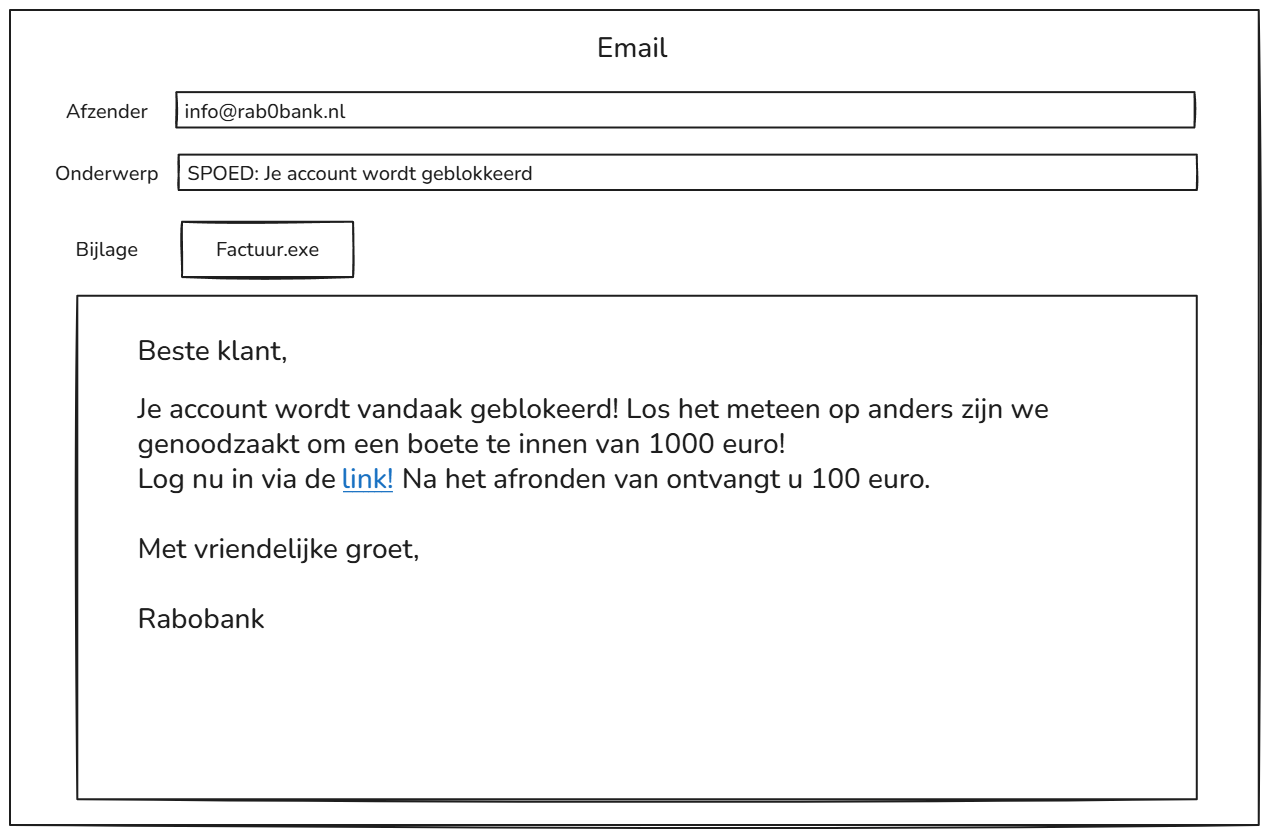
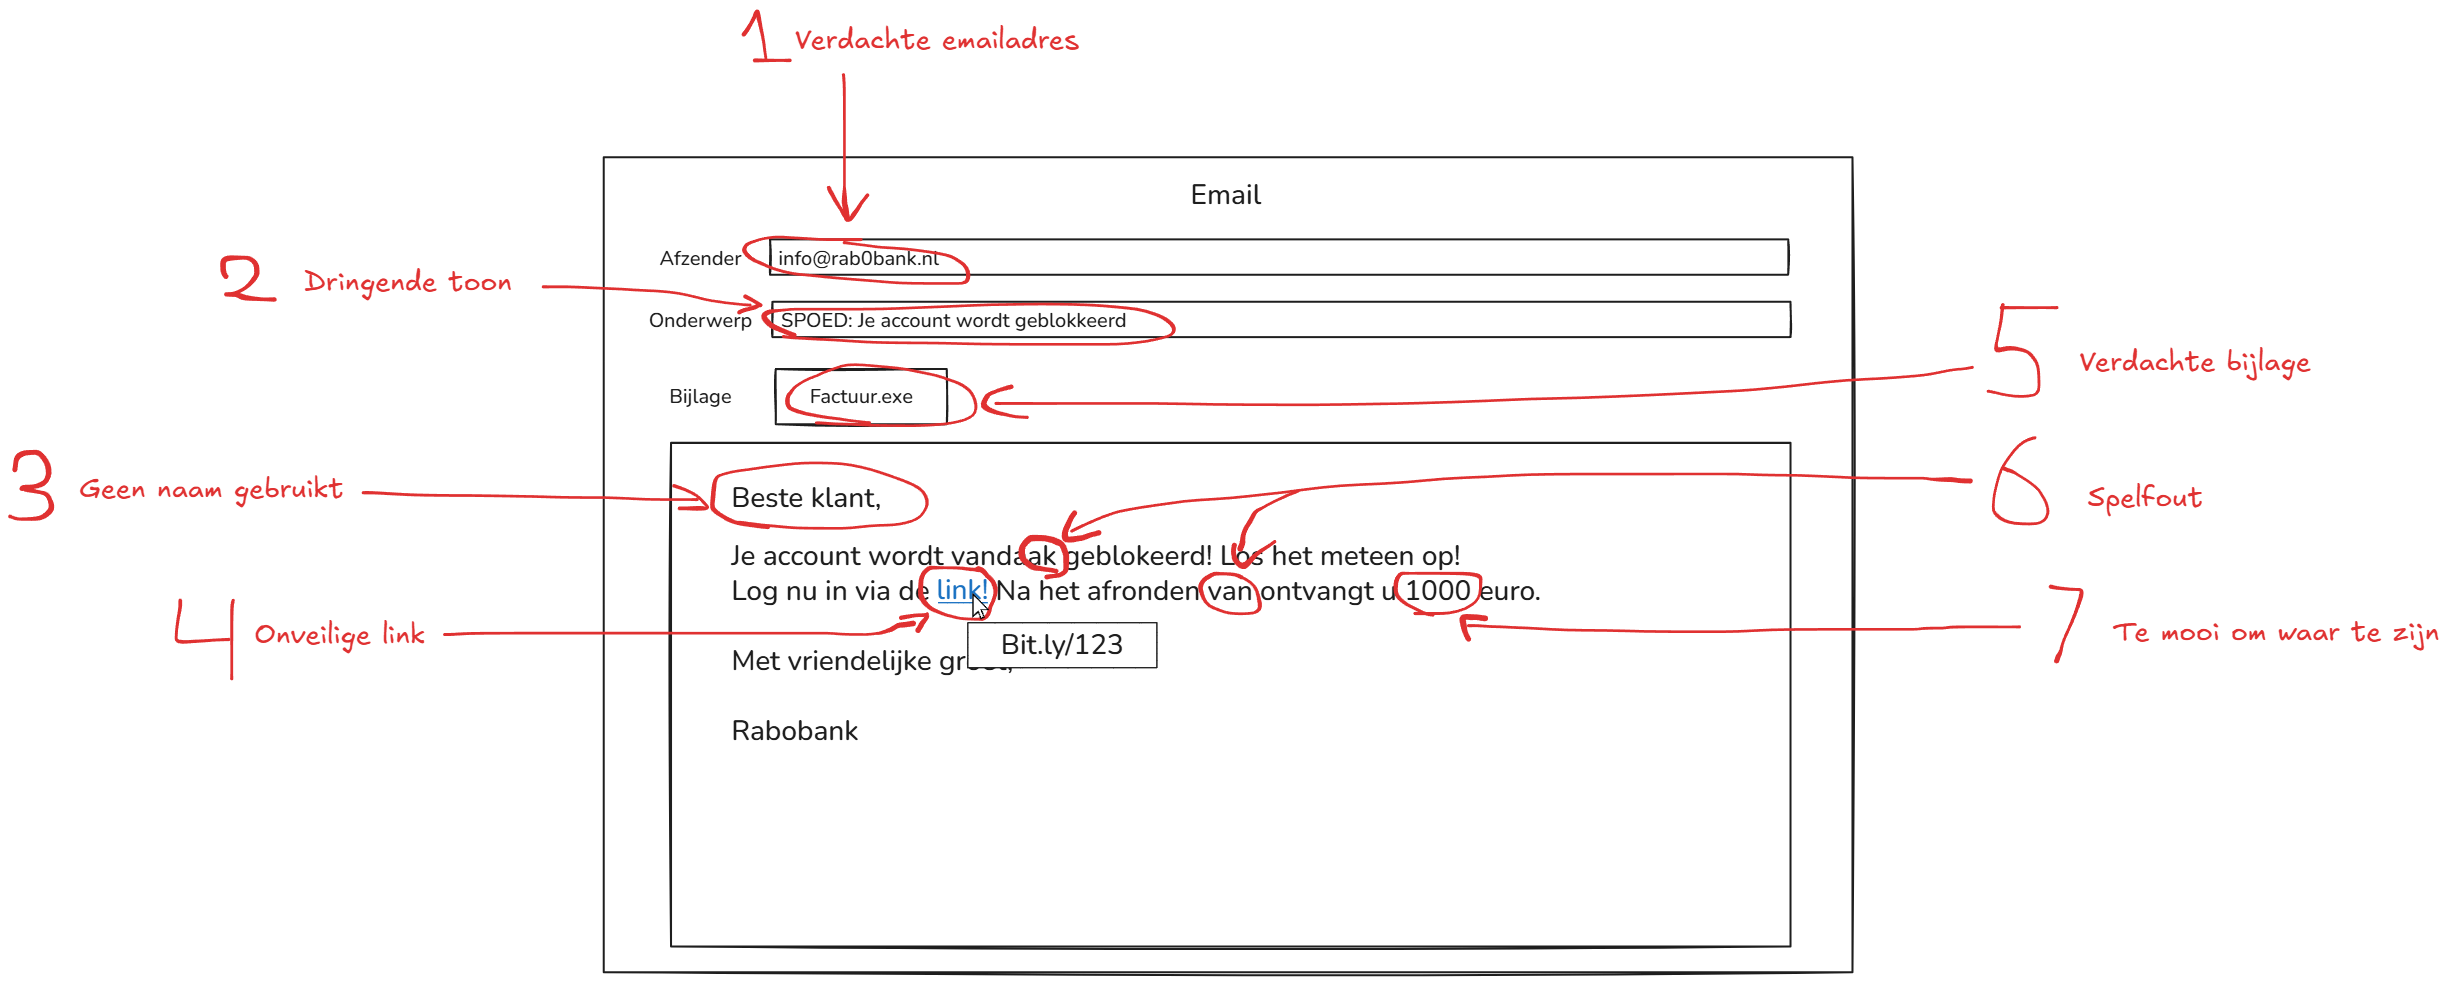
Laten we eerst kijken naar een concreet voorbeeld van een phishingmail. Hieronder zie je een neppe email die zogenaamd van een bank komt:
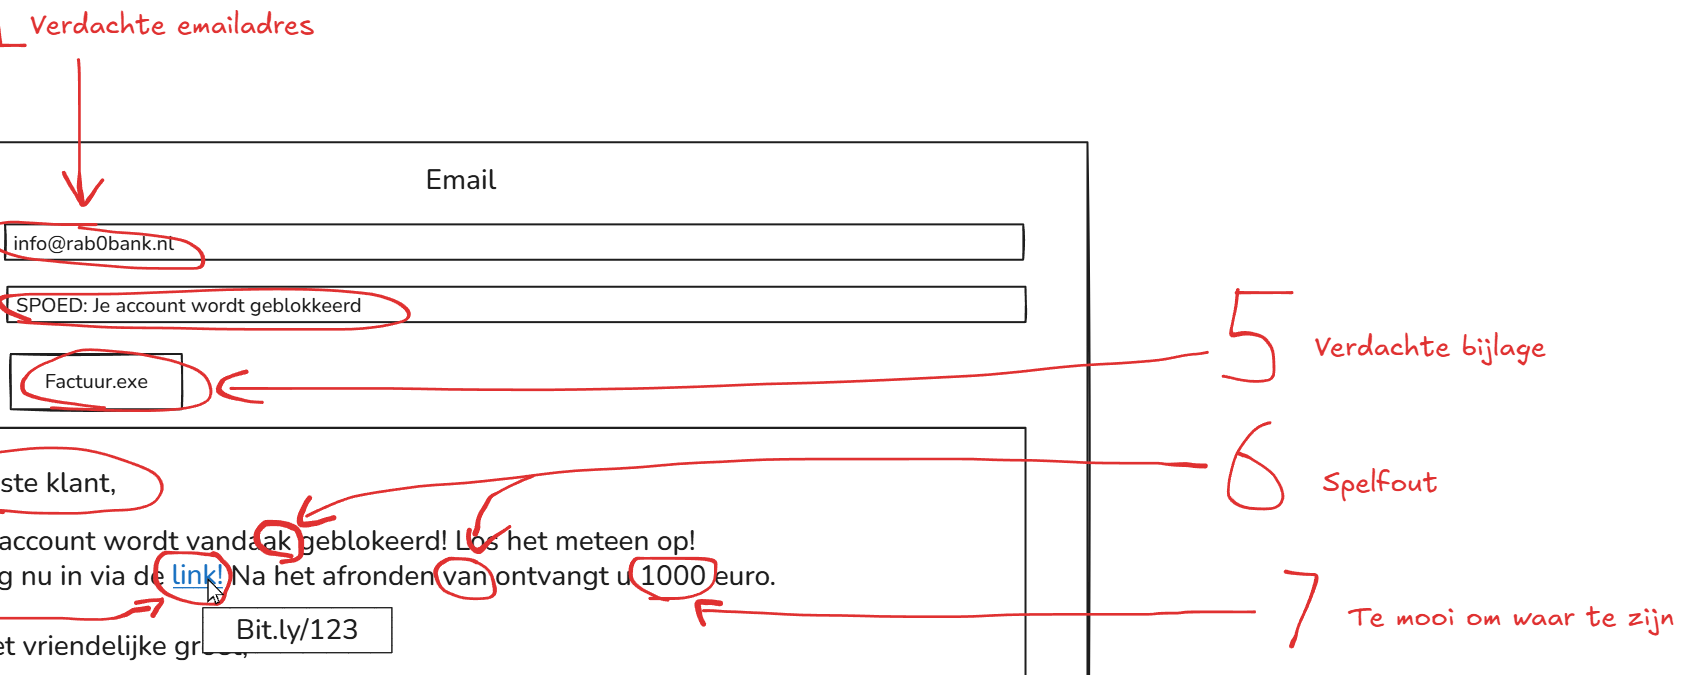
1 Verdachte emailadres
Check altijd het emailadres van de afzender. Komt het wel overeen met een organisatie waar jij klant van bent? Het is bijvoorbeeld gek om een mail van “Rabobank” te krijgen terwijl je alleen bij ING zit.
Oplichters gebruiken vaak emailadressen die op het eerste gezicht legitiem lijken, maar subtiele verschillen hebben. Denk aan:
- info@rab0bank.nl – waarbij de letter o is vervangen door een cijfer 0
- info@rabobank-bevestiging.com – een domeinnaam met extra woorden zoals “bevestiging”
Zulke kleine verschillen zie je makkelijk over het hoofd, maar het is vaak een duidelijk teken van phishing.
2 Dringende toon
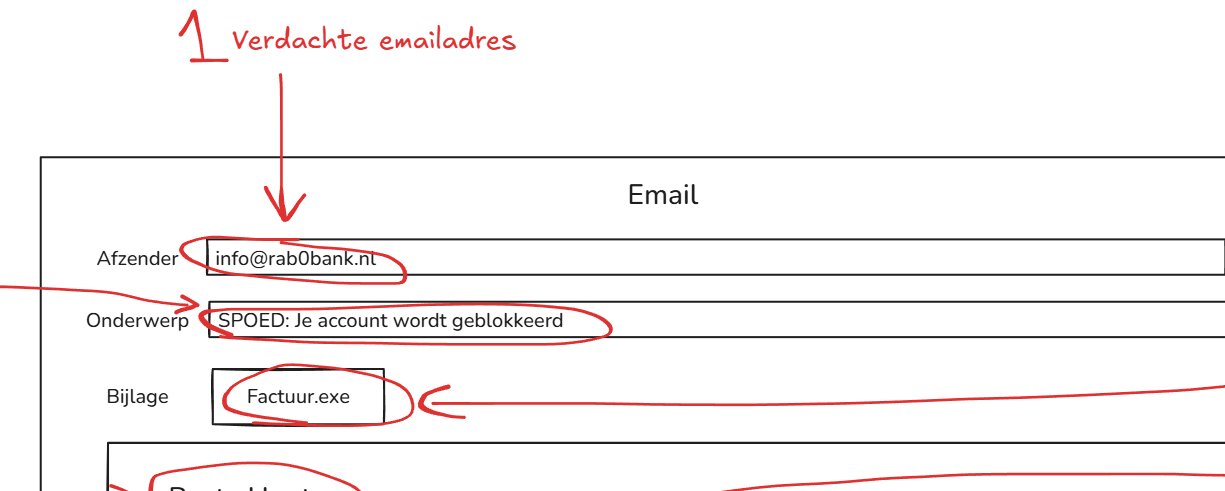
Wanneer je het onderwerp of de inhoud van een email leest en meteen het gevoel krijgt dat je snel moet handelen, is dat vaak een teken van phishing. Criminelen proberen je onder druk te zetten, zodat je direct reageert zonder goed na te denken.
Typische zinnen zijn bijvoorbeeld:
- “Je account wordt binnen 24 geblokkeerd”
- “Laatste kans om je pakket te bevestigen”
- “Bevestig je identiteit meteen, anders verlies je toegang”
Deze toon is bedoeld om paniek te zaaien, zodat je snel op een knop klikt of persoonlijke gegevens deelt voordat je goed hebt gekeken.
Betrouwbare organisaties zetten je niet onder druk. Vooral banken of overheden geven je juist de tijd om actie te ondernemen en communiceren op een rustige en professionele manier.
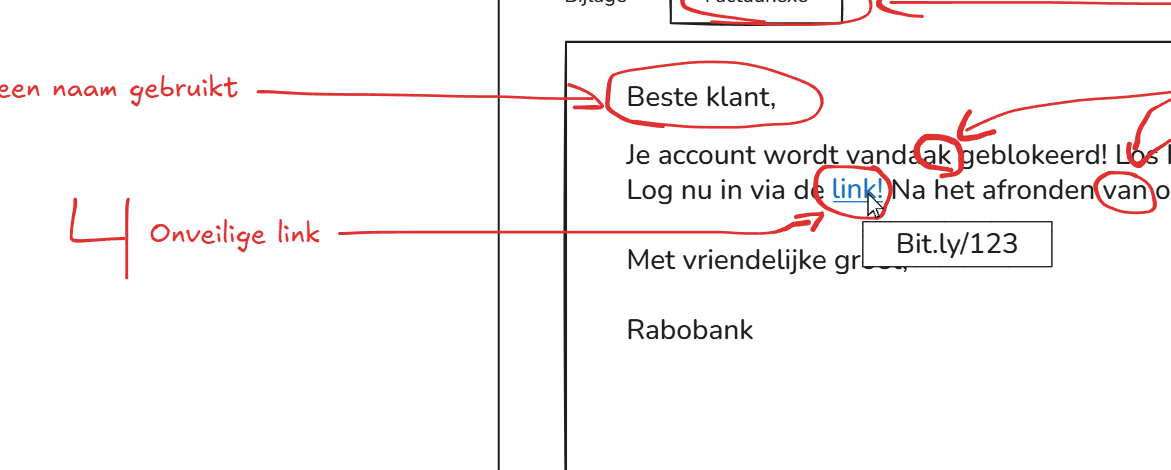
3 Geen naam gebruikt
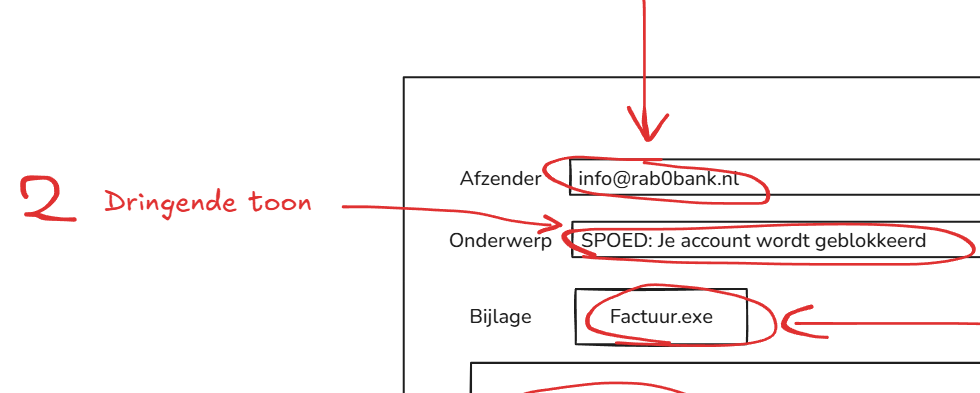
Phishingmails worden meestal naar duizenden emailadressen tegelijk verstuurd. Omdat de afzender jouw naam niet kent, ontbreekt vaak elke vorm van personalisatie.
In plaats van een aanhef met jouw naam, zie je dan bijvoorbeeld:
- “Beste klant”
- “Geachte gebruiker”
- of zelfs helemaal geen aanhef
Een betrouwbare organisatie beschikt meestal over jouw gegevens en spreekt je persoonlijk aan. Krijg je ineens een algemene aanhef van een organisatie die je normaal wel met je naam aanspreekt? Dan is dat een duidelijk waarschuwingssignaal.
4 Onveilige link
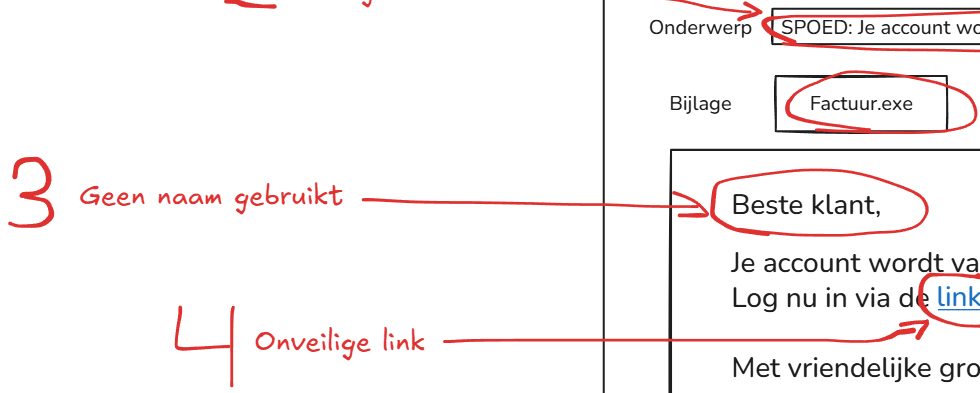
Phishingmails bevatten vaak links die je naar een onveilige of nagemaakte website sturen. Die websites lijken soms precies op de site van een bank of bekende organisatie, maar zijn bedoeld om je gegevens te stelen.
Gelukkig kun je dat vaak herkennen aan de link die erachter zit. Let goed op:
- Is het adres logisch?
- Komt het echt van de organisatie die je denkt?
- Wordt er gebruikgemaakt van een verkorte link?
Voorbeelde van verdachte links:
- Rabobank-beveiliging.com (in plaats van rabobank.nl)
- Postnl.track-pakketje.net (in plaats van postnl.nl)
- bit.ly/bevestigpakket (een verkorte link zonder duidelijk adres)
Check eerst de link zonder te klikken:
- Op computer: Beweeg je muis over de knop of link. Je ziet het echte webadres onderin je scherm of bij je muis.
- Op mobiel: Houd je vinger ingedrukt op de link. Je krijgt dan een venster te zien met de volledige link.
Is de link verkort, zoals een bit.ly of tinyurl.com? Dan kun je eerst veilig checken waar die echt naartoe leidt via een tool zoals checkshorturl.com.
5 Verdachte bijlage
Soms bevat een phishingmail een bijlage die je moet openen, bijvoorbeeld een zogenaamd pakketlabel, factuur of ander document. Maar pas op: deze bijlage kan malware bevatten die op jouw apparaat wordt geïnstalleerd.
Let goed op bijlage zoals:
- Factuur.exe
- Aanvraag.html
- Download.zip
Open nooit zomaar een bijlage uit een onverwachte email. Bestanden zoals .exe, .html of .zip kunnen virussen bevatten die direct actief worden zodra je het opent. Vooral uitvoerbare(execute) bestanden zoals Factuur.exe zijn gevaarlijk: ze kunnen zonder dat jij het merkt allerlei schadelijke software installeren.
6 Spelfouten
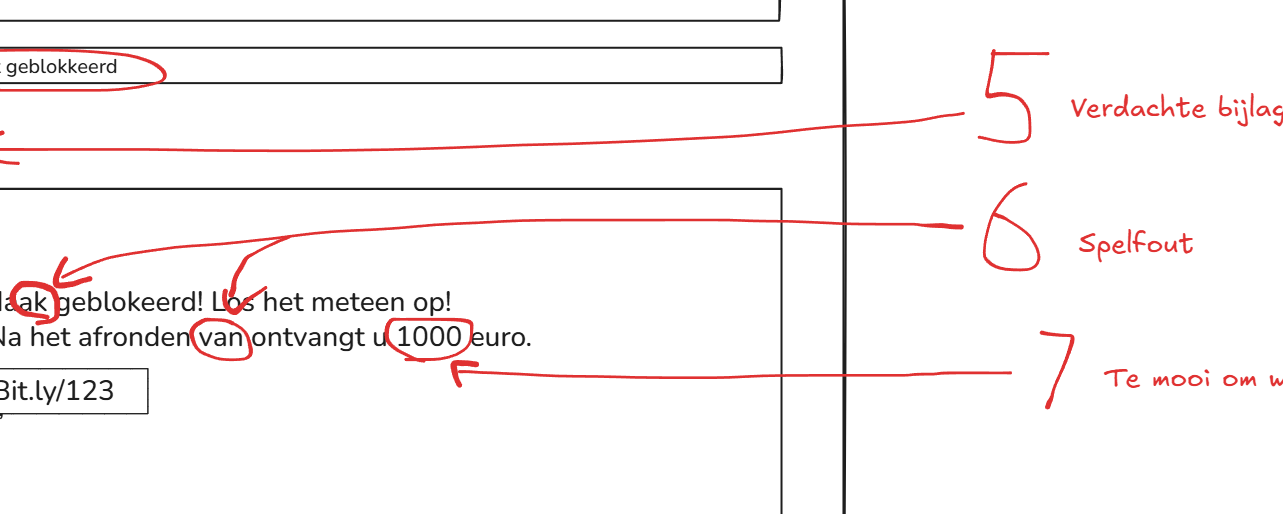
Betrouwbare organisaties besteden veel aandacht aan hun communicatie. Een mail vol met spelfouten, vreemd lopende zinnen of een slordige opmaak is vaak een duidelijke teken dat er iets niet klopt.
Let bijvoorbeeld op fouten zoals:
- “Je account wordt vandaak geblokkeerd!”
- “U moet onmiddelijk uw gegeevens bevestigen”
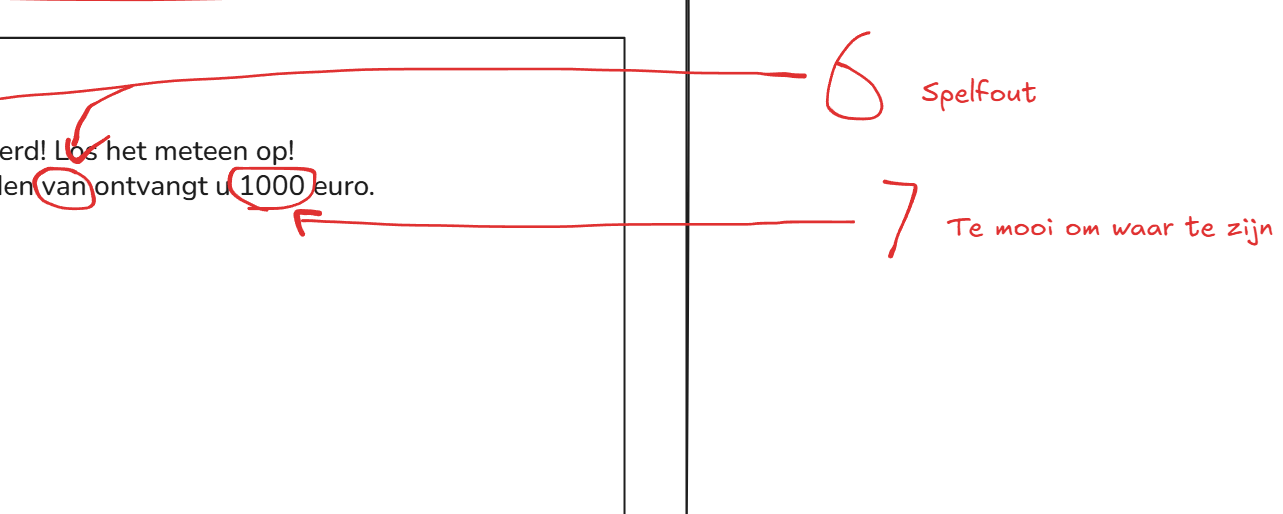
- “Na het afrond van ontvangt u 1000 euro” – soms ontbreekt er zelfs een woord
Let ook op dingen zoals onlogische hoofdletters, ontbrekende leestekens of een rommelige opmaak. Sommige phishingmails zijn automatisch vertaald met een vertaaltool, waardoor zinnen onnatuurlijk klinken.
Natuurlijk kan er altijd een klein foutje in een email staan. Maar als je meerdere taalfouten ziet in een bericht van een ‘bank’ of ‘overheidsinstantie’, dan moet er een alarmbelletje gaan rinkelen.
7 Te mooi om waard te zijn
Waarschijnlijk heb je weleens een email gekregen waarin stond dat je een prijs hebt gewonnen, een erfenis ontvangt van een onbekend familielid, of geld terugkrijgt van de Belastingdienst. Het klinkt te mooi om waar te zijn en meestal is dat ook zo.
Phishingmails maken graag gebruik van verleidelijke beloftes om je aandacht te trekken. Door je nieuwsgierig (of hebberig) te maken, hopen ze dat je klikt voordat je goed nadenkt. Voorbeelden van zinnen die je dan tegenkomt:
- “Gefeliciteerd! U heeft een iPhone 15 gewonnen!”
- “Je krijgt €1.255,- belasting terug. We hebben nog een rekening nodig, klik hier!”
- “Terugbetaling staat klaar, bevestig je gegevens”
Zodra je op de link klikt, moet je “even” je gegevens invullen voordat je zogenaamd iets ontvangt. En precies daar gaat het mis. Criminelen gebruiken deze trucs om je persoonlijke data of zelfs geld te stelen.
Samenvatting & checklist: herken phishing in 7 stappen
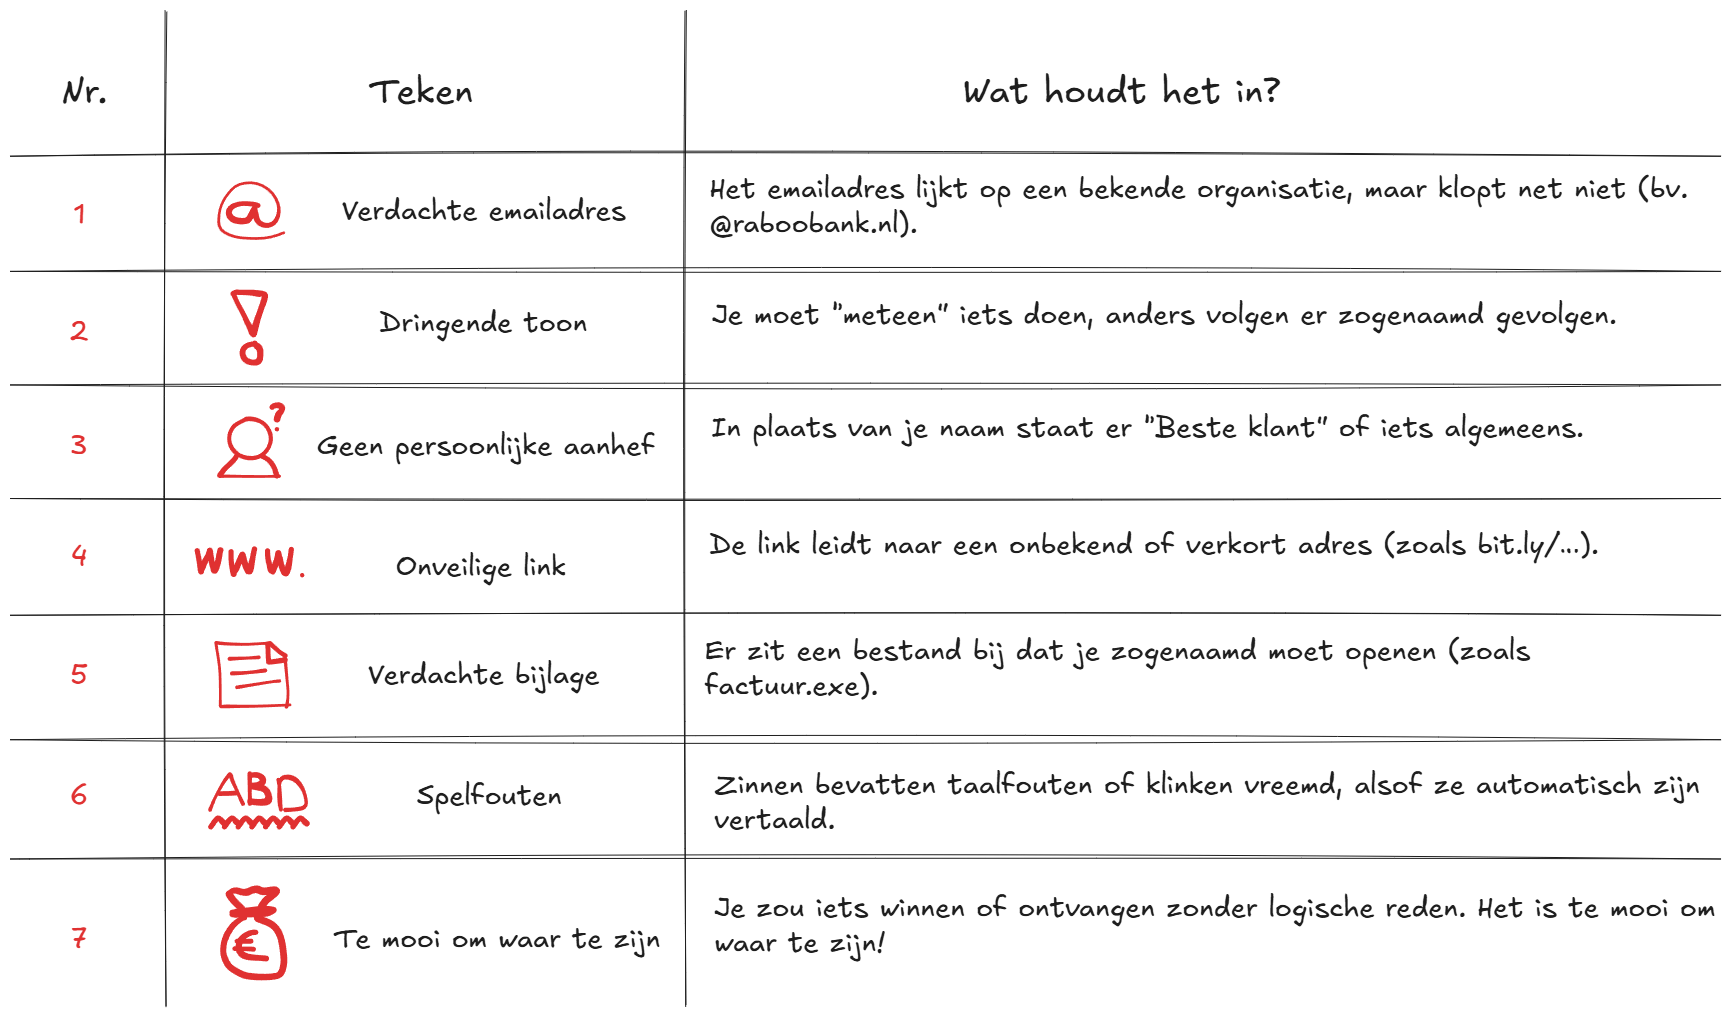
Nu je weet waar je op moet letten bij verdachte emails, zie je hieronder de uitgezoomde voorbeeldmail waarin alle signalen van phishing zijn gemarkeerd. Daaronder volgt een checklist met een korte samenvatting van de 7 belangrijkste kenmerken. Handig om even na te lopen als je twijfelt over een email!
Ik twijfel nog steeds of het phishing is, wat nu?
Je bent de checklist doorgelopen, maar je hebt nog steeds een twijfelende gevoel. Het ziet er misschien goed uit maar iets klopt niet. In zo’n geval geldt een belangrijke regel: klik nergens op en download niets!
Twijfel je? Dan kun je dit nog doen:
- Google het e-mailadres: Vul het e-mailadres in op Google en kijk of het voorkomt op de officiële site van de organisatie. Soms kom je ook waarschuwingen tegen op forums of waarschuwingspagina’s.
- Neem contact op met de organisatie: Ga zelf naar de officiële website van de organisatie (dus niet via een link in de mail!) en zoek het telefoonnummer of contactformulier op. Vraag of de mail echt van hen komt.
- Gebruik een online tool: Twijfel je over een link in de mail? Plak deze in checkjelinkje.nl. Deze tool controleert of de link betrouwbaar is.
Vergeet niet dat betrouwbare organisaties je nooit via email onder druk zetten om snel iets te doen!
Blijf alert, ook als het echt lijkt
Phishingmails worden steeds lastiger te herkennen, maar met deze 7 tekenen (en je gezonde verstand) ben je al een stuk beter voorbereid. Deze tekenen herkennen hebben mij zelf geholpen om phishingmails in mijn inbox sneller te doorzien, en ik hoop dat ze jou ook helpen om veiliger online te zijn.
Heeft deze blog je geholpen om phishingmails beter te herkennen? Stuur ‘m dan door naar iemand die dit ook moet weten. Op die manier kunnen we het internet een stukje veiliger maken. Meld je aan via de maillingslijst om op de hoogte te blijven voor de nieuwe blogs.